Que faire après avoir cliqué sur un lien suspect ?
7 réflexes pour protéger vos données
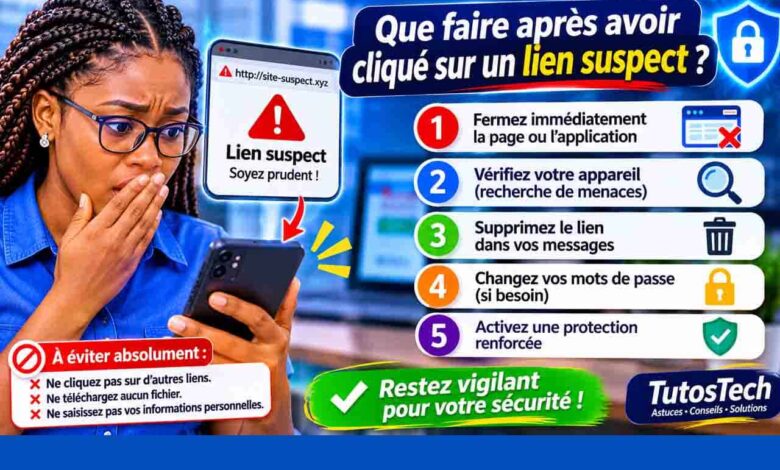
Vous venez de cliquer sur un lien suspect dans un SMS, un e-mail ou un message WhatsApp ? Pas de panique. Un simple clic ne signifie pas automatiquement que votre téléphone ou votre ordinateur a été piraté. Le risque dépend surtout de ce que vous avez fait ensuite : saisir un mot de passe, communiquer un code de validation, télécharger un fichier ou installer une application.
Les cybercriminels utilisent des techniques de phishing (hameçonnage) pour imiter les banques, les réseaux sociaux, les services de livraison et même les administrations. Leur objectif est généralement de vous pousser à communiquer des informations confidentielles ou à effectuer une action dangereuse.
Si vous avez cliqué par erreur, voici les 7 réflexes à adopter immédiatement pour limiter les risques et protéger vos comptes.
1. Fermez immédiatement la page suspecte
La première mesure consiste à interrompre toute interaction avec le site frauduleux.
- Fermez l’onglet ou la fenêtre du navigateur.
- Ne remplissez aucun formulaire supplémentaire.
- N’autorisez pas les notifications du site.
- Ne téléchargez aucun fichier proposé.
- Ne cliquez pas sur les boutons « Vérifier », « Continuer » ou « Sécuriser mon compte ».
Certaines pages frauduleuses affichent de fausses alertes de sécurité pour vous faire croire que votre appareil est infecté. Elles peuvent également vous demander d’installer une application ou d’autoriser une opération.
Ne faites confiance à aucune instruction affichée par la page suspecte.
Si un fichier a été téléchargé automatiquement, ne l’ouvrez pas et ne l’exécutez pas.
2. Identifiez ce qui s’est réellement passé après le clic
Toutes les situations ne présentent pas le même niveau de risque. Avant de prendre des mesures, identifiez précisément ce que vous avez fait.
| Situation | Niveau de risque | Action prioritaire |
| Page ouverte uniquement | Généralement faible | Fermer et surveiller |
| Mot de passe saisi | Élevé | Changer le mot de passe |
| Code SMS ou OTP communiqué | Très élevé | Contacter immédiatement le service concerné |
| Informations bancaires saisies | Élevé | Alerter la banque |
| Fichier téléchargé puis ouvert | Potentiellement élevé | Analyse de sécurité |
| Application inconnue installée | Potentiellement élevé | Isoler et examiner l’appareil |
| Prise en main à distance autorisée | Très élevé | Déconnecter l’appareil et sécuriser les comptes |
Si vous avez uniquement ouvert une page sans rien saisir, télécharger ou autoriser, le risque est généralement limité, notamment sur un appareil à jour. Toutefois, certaines attaques peuvent exploiter des vulnérabilités techniques.
3. Changez immédiatement les mots de passe compromis
Si vous avez saisi vos identifiants sur un faux portail de connexion, considérez-les comme potentiellement compromis.
Depuis un appareil fiable et en utilisant l’adresse officielle du service :
- Changez immédiatement le mot de passe du compte concerné.
- Modifiez les mots de passe des autres comptes utilisant la même combinaison.
- Déconnectez les sessions inconnues ou actives sur d’autres appareils.
- Vérifiez les adresses e-mail et numéros de téléphone de récupération.
- Activez l’authentification à deux facteurs si elle est disponible.
Commencez par les comptes les plus importants : messagerie électronique, banque, réseaux sociaux et services professionnels.
La messagerie mérite une attention particulière. Si un pirate accède à votre e-mail, il peut tenter de réinitialiser les mots de passe de nombreux autres services.
Pour éviter une nouvelle compromission, utilisez un mot de passe unique pour chaque compte et privilégiez un gestionnaire de mots de passe fiable.
4. Protégez immédiatement vos comptes bancaires et Mobile Money
Si le lien suspect vous a conduit à saisir des informations bancaires, des identifiants Mobile Money, un code PIN ou un code OTP, contactez immédiatement votre banque ou votre opérateur.
En République démocratique du Congo, cette précaution concerne notamment les services de paiement mobile tels que M-Pesa, Airtel Money, Orange Money et Afrimoney.
Voici les mesures prioritaires :
- Demandez le blocage temporaire du compte ou du moyen de paiement si nécessaire.
- Faites opposition à votre carte bancaire si ses données ont été compromises.
- Signalez toute transaction que vous n’avez pas autorisée.
- Demandez à votre opérateur de sécuriser votre compte Mobile Money.
- Ne communiquez plus aucun code de validation à une personne prétendant vous assister.
Un code OTP peut permettre de valider une opération financière ou une connexion. Ne le transmettez jamais à un interlocuteur, même s’il affirme travailler pour votre banque ou votre opérateur.
Si une transaction frauduleuse a déjà été effectuée, signalez-la immédiatement et conservez les preuves.
5. Vérifiez votre téléphone ou votre ordinateur
Un lien frauduleux peut parfois vous inciter à télécharger un logiciel malveillant, à installer une application inconnue ou à modifier les paramètres de votre appareil.
Pour vérifier votre ordinateur :
- Lancez une analyse complète avec Microsoft Defender ou un antivirus reconnu.
- Examinez les téléchargements récents.
- Supprimez les extensions de navigateur inconnues.
- Vérifiez les applications récemment installées.
- Mettez à jour Windows et votre navigateur.
- Contrôlez les notifications autorisées par les sites web.
Sur Android :
- Vérifiez les applications récemment installées.
- Examinez les autorisations sensibles, notamment l’accessibilité et l’administration de l’appareil.
- Lancez une analyse avec Google Play Protect.
- Supprimez toute application inconnue ou suspecte.
- Vérifiez les mises à jour de sécurité disponibles.
Sur iPhone :
- Vérifiez les applications installées récemment.
- Examinez les profils de configuration et les autorisations inhabituelles.
- Installez les mises à jour iOS disponibles.
- Supprimez tout profil inconnu si vous êtes certain qu’il est frauduleux.
Si vous avez installé un programme suspect, accordé une prise en main à distance ou constaté un comportement anormal, déconnectez l’appareil d’Internet et faites-le examiner avant de reprendre des activités sensibles.
6. Surveillez vos comptes pendant les prochains jours
Même après avoir changé vos mots de passe, restez vigilant.
Les attaquants peuvent tenter d’utiliser les informations récupérées plusieurs heures ou plusieurs jours après le clic.
Surveillez notamment :
- Les connexions depuis des appareils inconnus.
- Les notifications de changement de mot de passe.
- Les messages envoyés sans votre autorisation.
- Les modifications de vos coordonnées de récupération.
- Les transactions bancaires inhabituelles.
- Les nouvelles applications ou autorisations suspectes.
Si votre compte WhatsApp a été compromis, vérifiez les appareils associés et déconnectez toute session inconnue.
Si votre compte Facebook ou Instagram est concerné, contrôlez les sessions actives, les informations de récupération et les éventuelles publications ou messages non autorisés.
Pensez également à prévenir vos contacts si votre compte a servi à envoyer des messages frauduleux. Ils pourraient recevoir des liens dangereux en votre nom.
7. Signalez le lien frauduleux et conservez les preuves
Signaler une tentative de phishing permet de limiter sa propagation et d’aider les autres utilisateurs à éviter le piège.
Avant de supprimer le message, conservez si possible :
- Une capture d’écran.
- L’adresse du site frauduleux.
- Le numéro de téléphone ou l’adresse e-mail de l’expéditeur.
- La date et l’heure de réception.
- Les éventuels messages ou reçus de transaction.
Vous pouvez ensuite signaler le message directement depuis votre messagerie ou la plateforme concernée.
Pour les utilisateurs en France, les SMS frauduleux peuvent être signalés au 33700 et les incidents peuvent être déclarés auprès de Cybermalveillance.gouv.fr. En RDC, contactez directement votre banque, votre opérateur ou les services compétents selon la nature de l’incident.
En cas de perte financière ou d’usurpation d’identité, conservez les preuves et demandez conseil aux autorités compétentes.
Comment éviter de cliquer sur un lien de phishing à l’avenir ?
La meilleure protection contre les liens frauduleux reste la prévention.
Quelques habitudes simples permettent de réduire considérablement les risques :
- Vérifiez l’adresse complète du site avant de saisir vos identifiants.
- Ne faites pas confiance à un message simplement parce qu’il contient un logo officiel.
- Méfiez-vous des messages urgents évoquant un compte bloqué, une livraison interrompue ou un paiement à effectuer.
- Accédez aux banques et services importants en utilisant leurs applications officielles ou leurs adresses habituelles.
- Ne communiquez jamais vos mots de passe, codes PIN ou codes OTP par message.
- Activez l’authentification à deux facteurs.
- Maintenez vos appareils et applications à jour.
- Utilisez un gestionnaire de mots de passe pour éviter leur réutilisation.
Un détail important : un site utilisant HTTPS n’est pas nécessairement légitime. Le cadenas indique principalement que la connexion est chiffrée, pas que le propriétaire du site est digne de confiance.
Conclusion : un clic suspect n’est pas forcément un piratage
Cliquer sur un lien suspect peut arriver à n’importe qui. L’essentiel est de réagir rapidement et de prendre les mesures adaptées à ce qui s’est réellement passé.
Si vous n’avez rien saisi ni installé, fermez la page et surveillez votre appareil. Si vous avez communiqué un mot de passe, changez-le immédiatement. De même, si vous avez transmis des données bancaires ou un code de validation, contactez sans attendre votre banque ou votre opérateur.
La cybersécurité ne consiste pas à ne jamais commettre d’erreur, mais à savoir comment réagir lorsqu’une erreur se produit.
Vous avez déjà cliqué sur un lien suspect ? Ne paniquez pas : identifiez les informations éventuellement exposées et appliquez les bons réflexes pour reprendre le contrôle de votre sécurité numérique.
FAQ
Est-ce dangereux de cliquer sur un lien suspect sans rien faire ?
Pas nécessairement. Si vous avez simplement ouvert une page sans saisir d’informations, télécharger de fichier ou accorder d’autorisation, le risque est généralement faible. Fermez la page et surveillez votre appareil.
Que faire si j’ai cliqué sur un lien suspect sur WhatsApp ?
Fermez la page ouverte, ne communiquez aucune information et vérifiez vos appareils associés à WhatsApp. Si vous avez transmis un code de connexion, sécurisez immédiatement votre compte.
Comment savoir si mon téléphone a été piraté après un clic ?
Des applications inconnues, des autorisations inhabituelles, des messages envoyés sans votre accord ou des comportements anormaux peuvent être des signes d’alerte. Toutefois, ces symptômes ne prouvent pas à eux seuls un piratage.
Dois-je changer mon mot de passe après avoir cliqué sur un lien ?
Si vous avez saisi votre mot de passe sur un site suspect, oui. Changez-le immédiatement depuis le site officiel et sur tous les autres comptes où il était réutilisé.
Que faire si j’ai donné mon code OTP à un fraudeur ?
Contactez immédiatement votre banque ou votre opérateur Mobile Money. Demandez la sécurisation de votre compte et signalez toute opération non autorisée.
Un antivirus peut-il supprimer les risques après un clic ?
Un antivirus à jour peut détecter et bloquer de nombreux logiciels malveillants, mais il ne peut pas annuler le vol d’un mot de passe ou d’un code bancaire déjà communiqué.